Categorías
Novedades Xenco

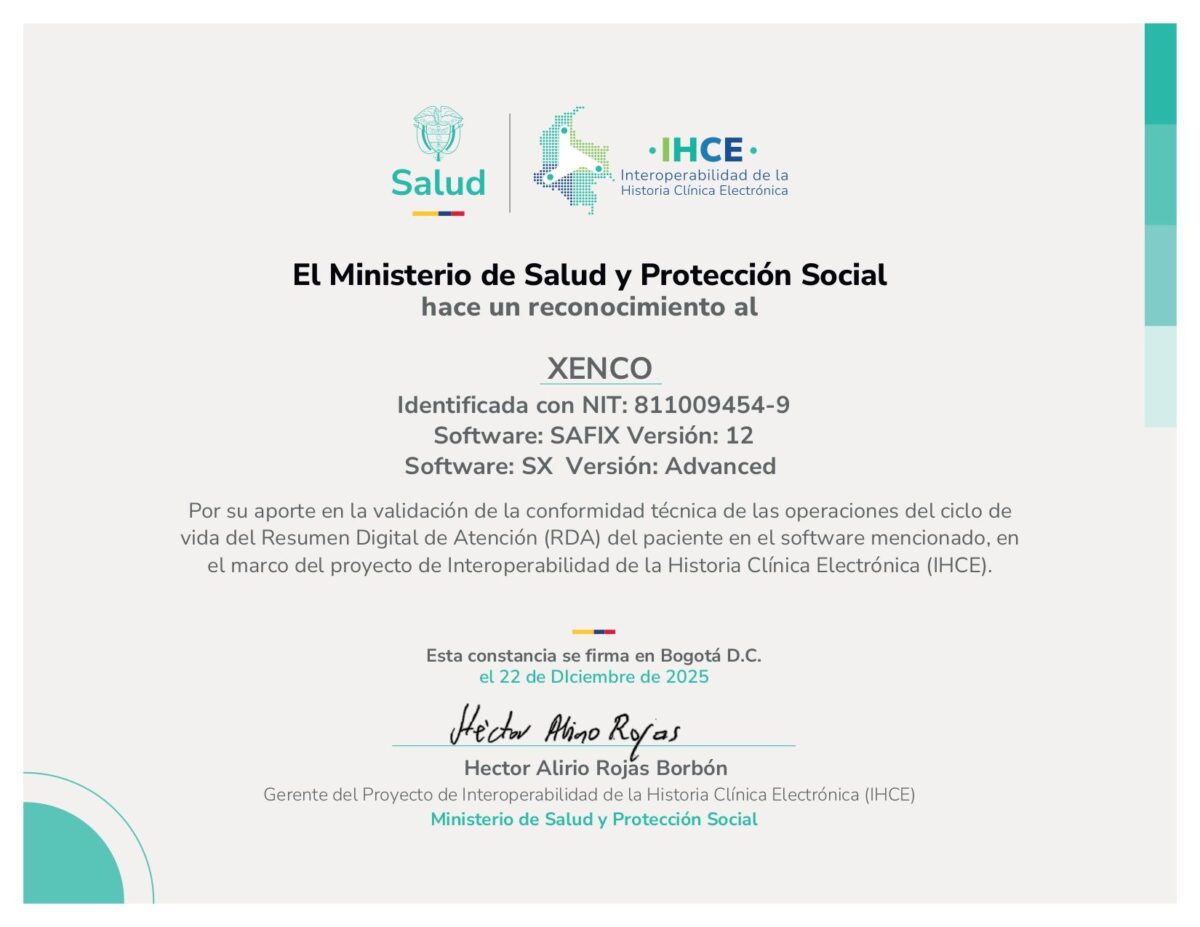
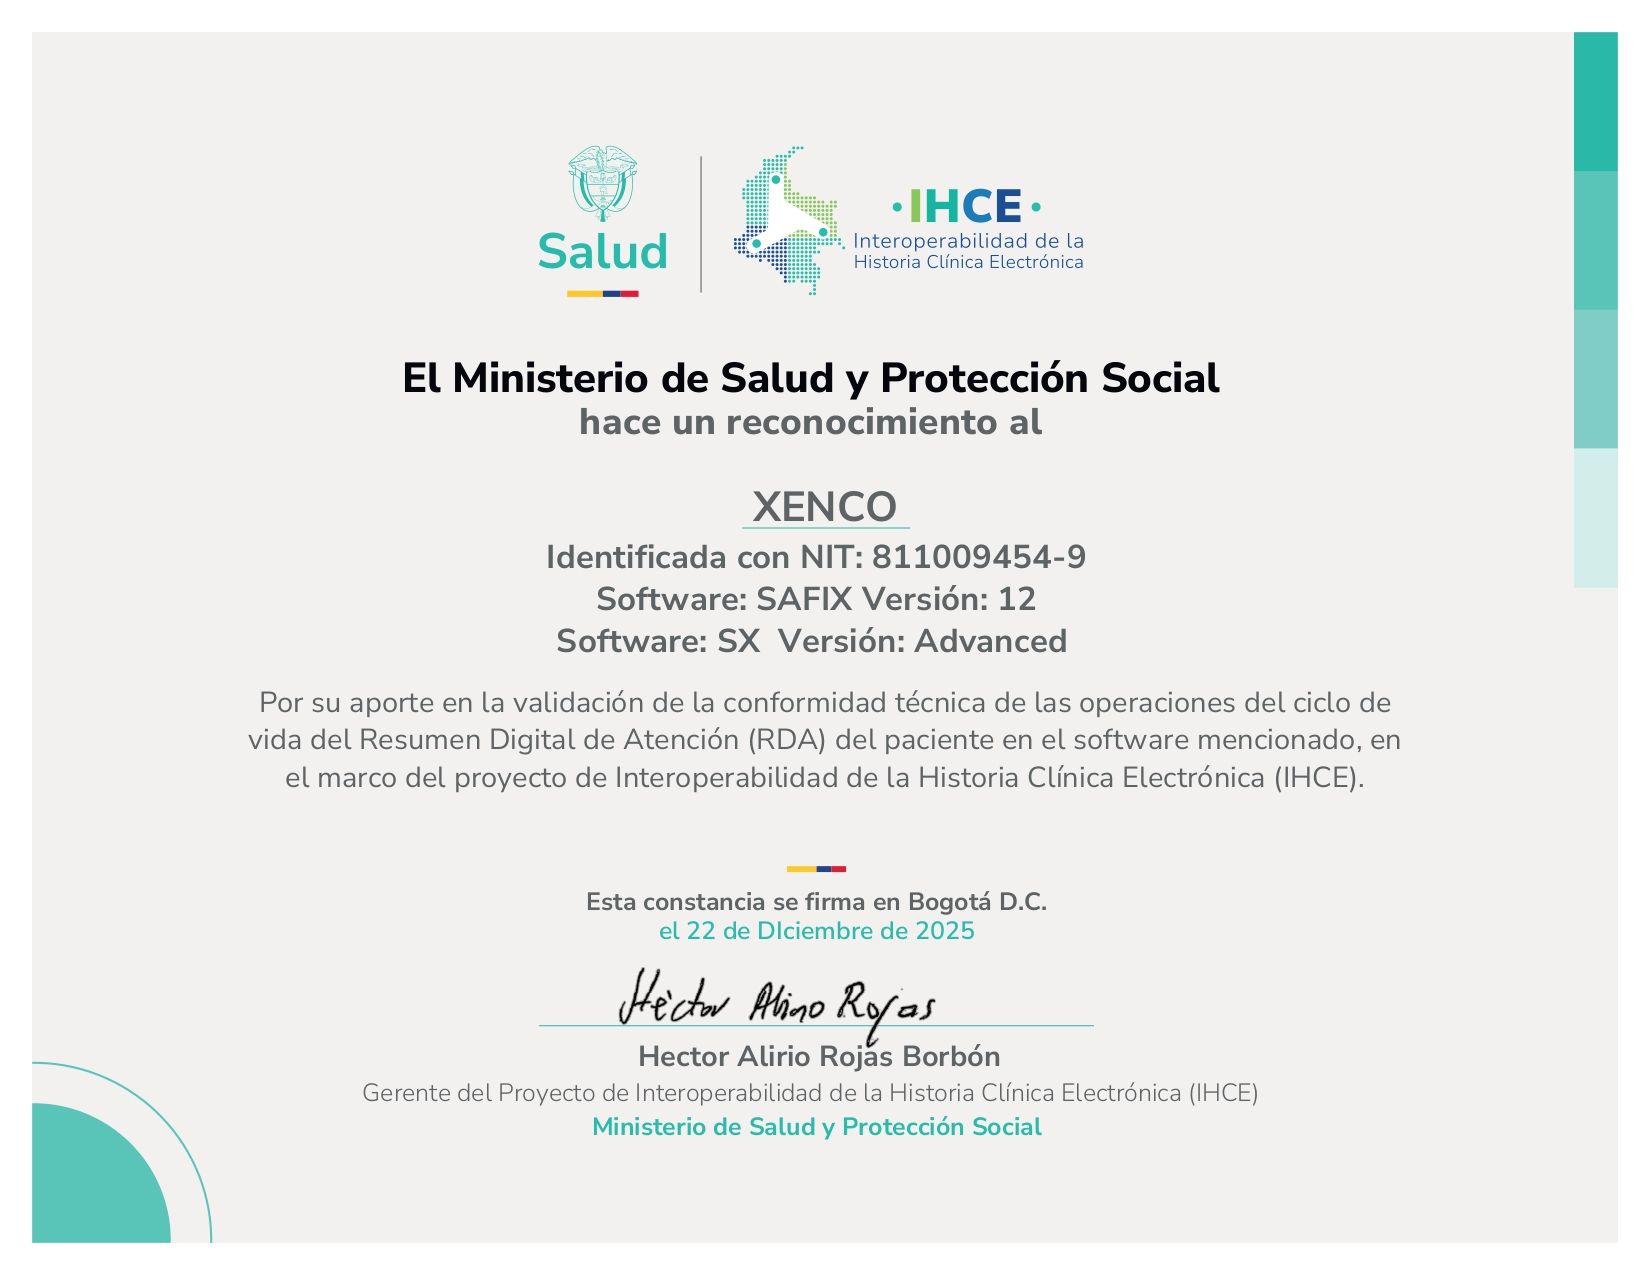
Xenco recibió reconocimiento del Ministerio de Salud por su aporte al proyecto IHCE

XENCO recibió reconocimiento del Ministerio de Salud por su aporte al proyecto IHCE

CERTIFICADO DE RDA PACIENTES

Recibimos un reconocimiento por parte del Ministerio de Salud y Protección Social por nuestro aporte en la validación de la conformidad técnica de las operaciones del ciclo de vida del Resumen Digital de Atención (RDA) del paciente, en el marco del Proyecto de Interoperabilidad de la Historia Clínica Electrónica (IHCE).

Este reconocimiento destaca nuestro compromiso con el fortalecimiento de la interoperabilidad y la transformación digital del sistema de salud colombiano, contribuyendo al desarrollo de soluciones alineadas con los estándares nacionales y las necesidades reales del sector.

Agradecemos al Ministerio de Salud y Protección Social de Colombia y al equipo del proyecto IHCE por este importante reconocimiento, así como a nuestro equipo de trabajo, cuyo compromiso y dedicación hacen posible seguir impulsando soluciones tecnológicas orientadas a una atención más conectada, eficiente y centrada en el paciente.

Seguimos trabajando por un ecosistema de salud más integrado y preparado para los retos del futuro.

¿Alguna de las novedades de Xenco despertó su interés?

Conozca cómo las soluciones de Xenco fortalecen su organización

Categorías
Novedades Xenco

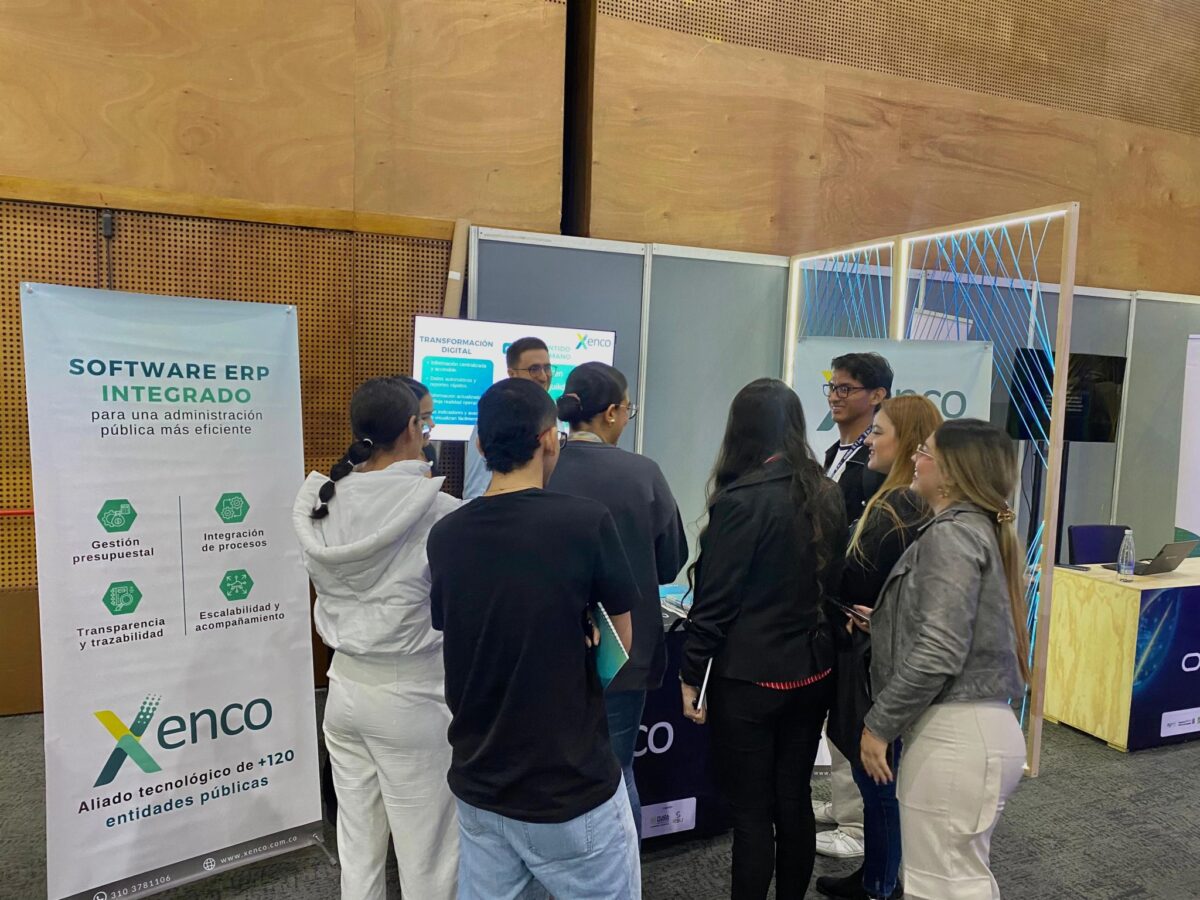
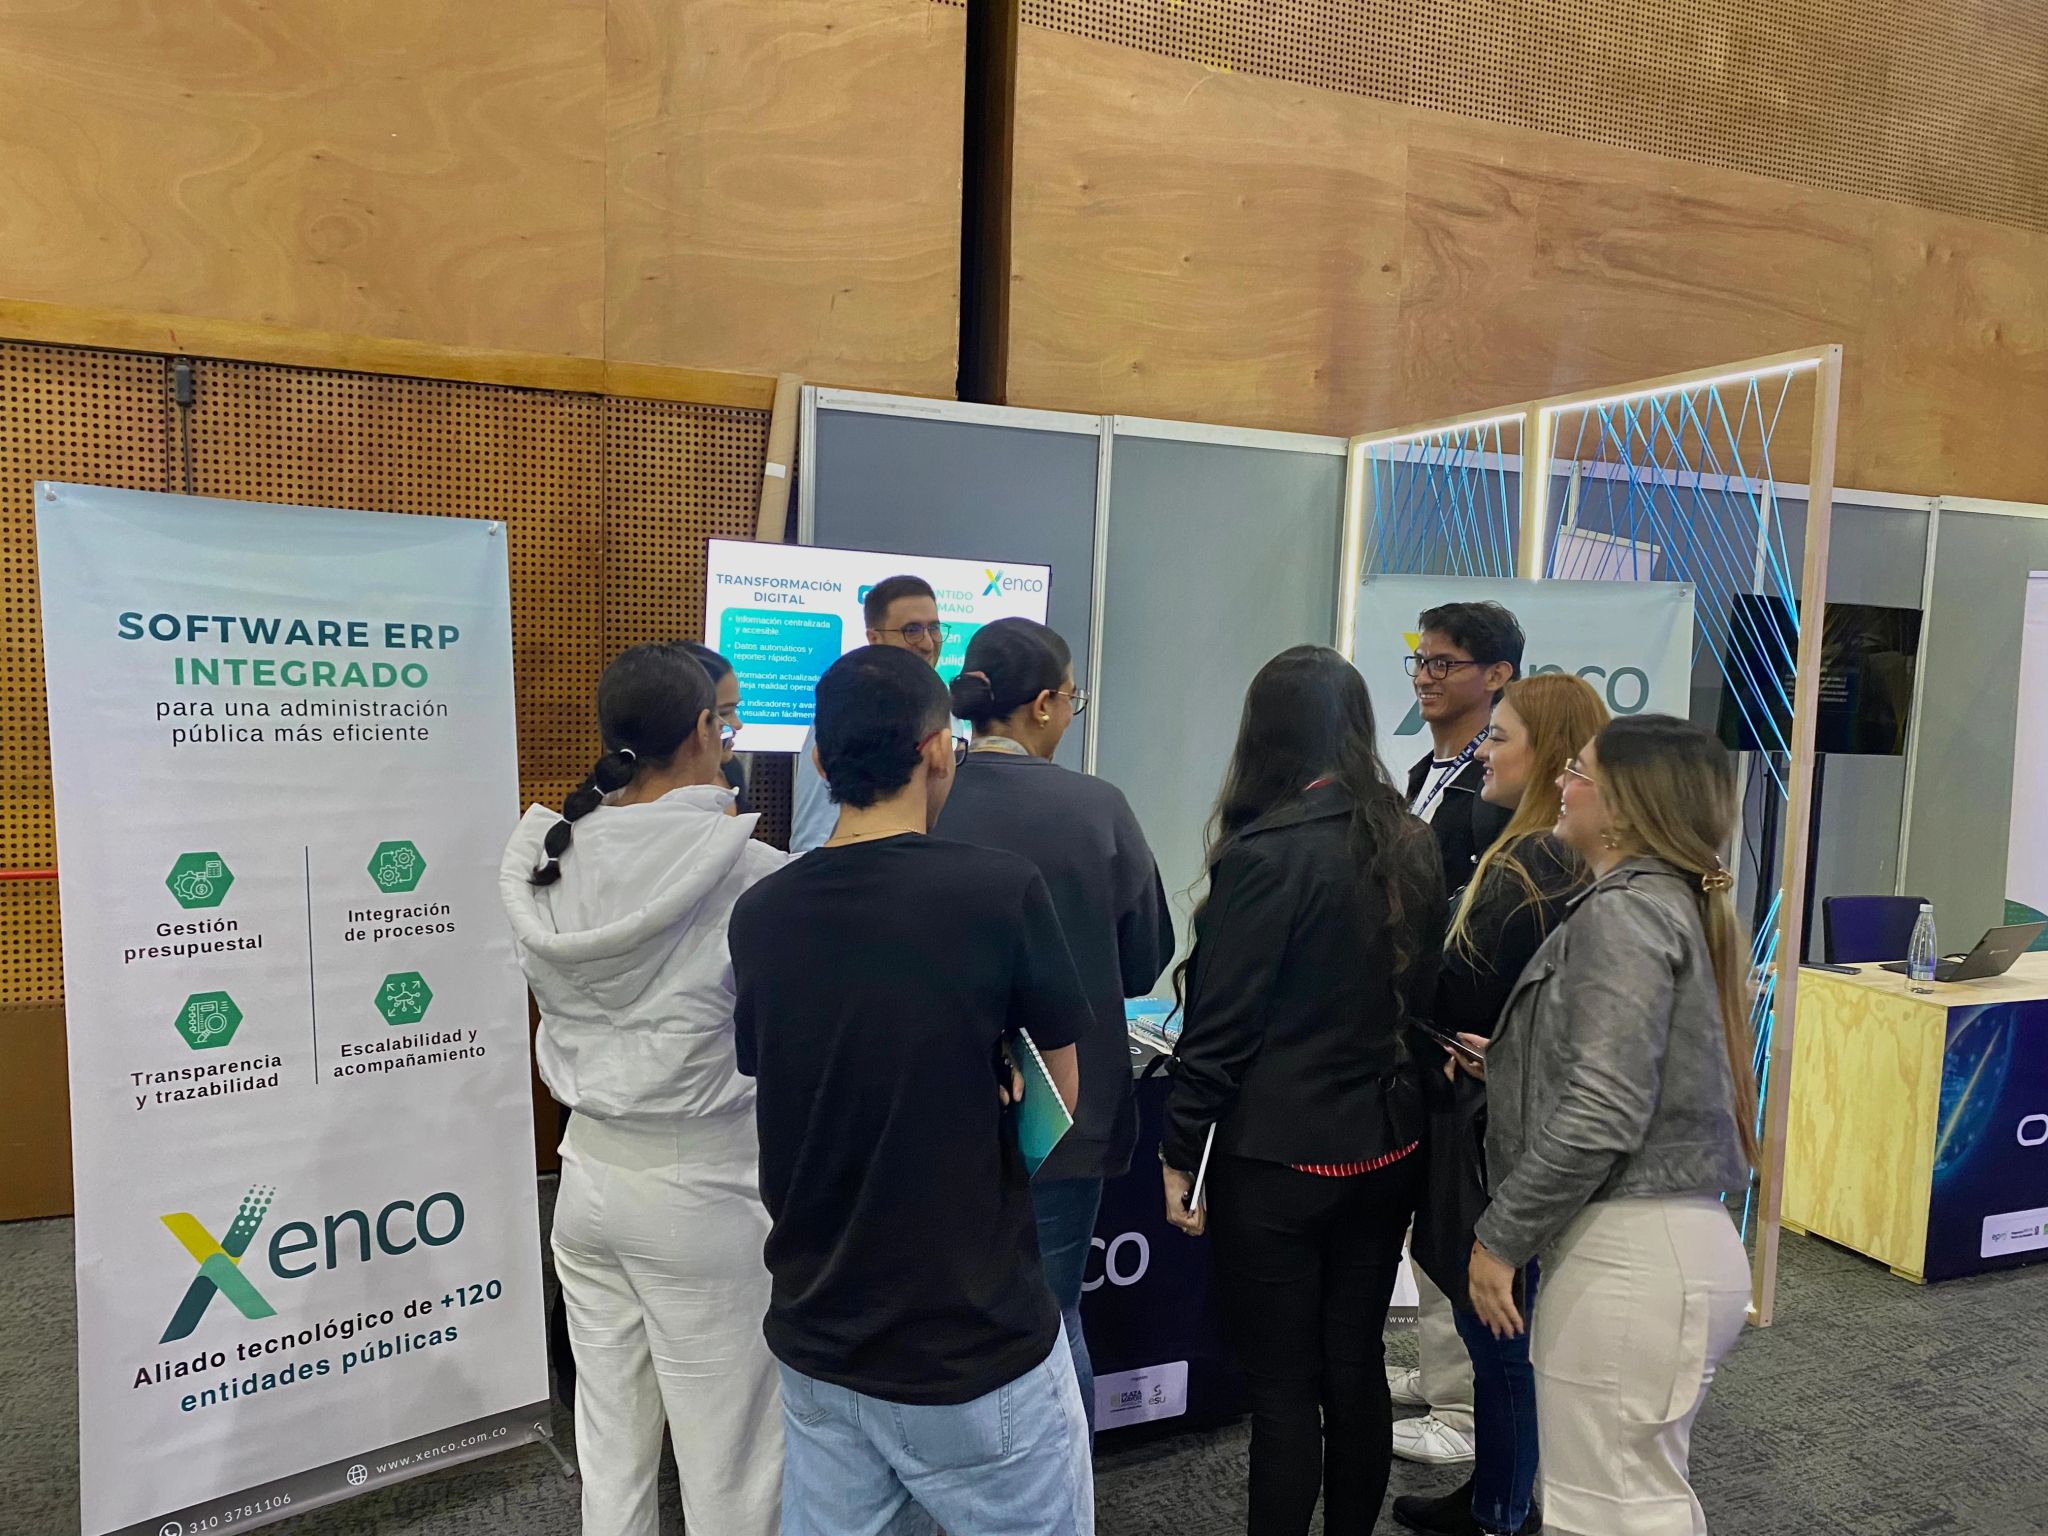
Xenco estuvo presente en Med360 compartiendo transformación tecnológica

Xenco estuvo presente en Med360 compartiendo transformación tecnológica

1764014210667
1764014210378

El pasado 24 y 25 de noviembre participamos en MED360, realizado en Plaza Mayor, un espacio orientado a promover el desarrollo de ciudades más inteligentes, seguras y humanas.

Durante el evento tuvimos la oportunidad de compartir parte de nuestra experiencia y visibilizar cómo nuestras soluciones tecnológicas contribuyen a la transformación digital de organizaciones y entidades del sector público y empresarial.

Además, este encuentro nos permitió escuchar experiencias, conocer nuevos retos del sector y generar conversaciones alrededor de la innovación, la conectividad y el futuro de las ciudades inteligentes.

Agradecemos a todos los asistentes y organizadores por hacer parte de este espacio de intercambio y construcción de conocimiento.

¿Alguna de las novedades de Xenco despertó su interés?

Conozca cómo las soluciones de Xenco fortalecen su organización

Categorías
Novedades Xenco

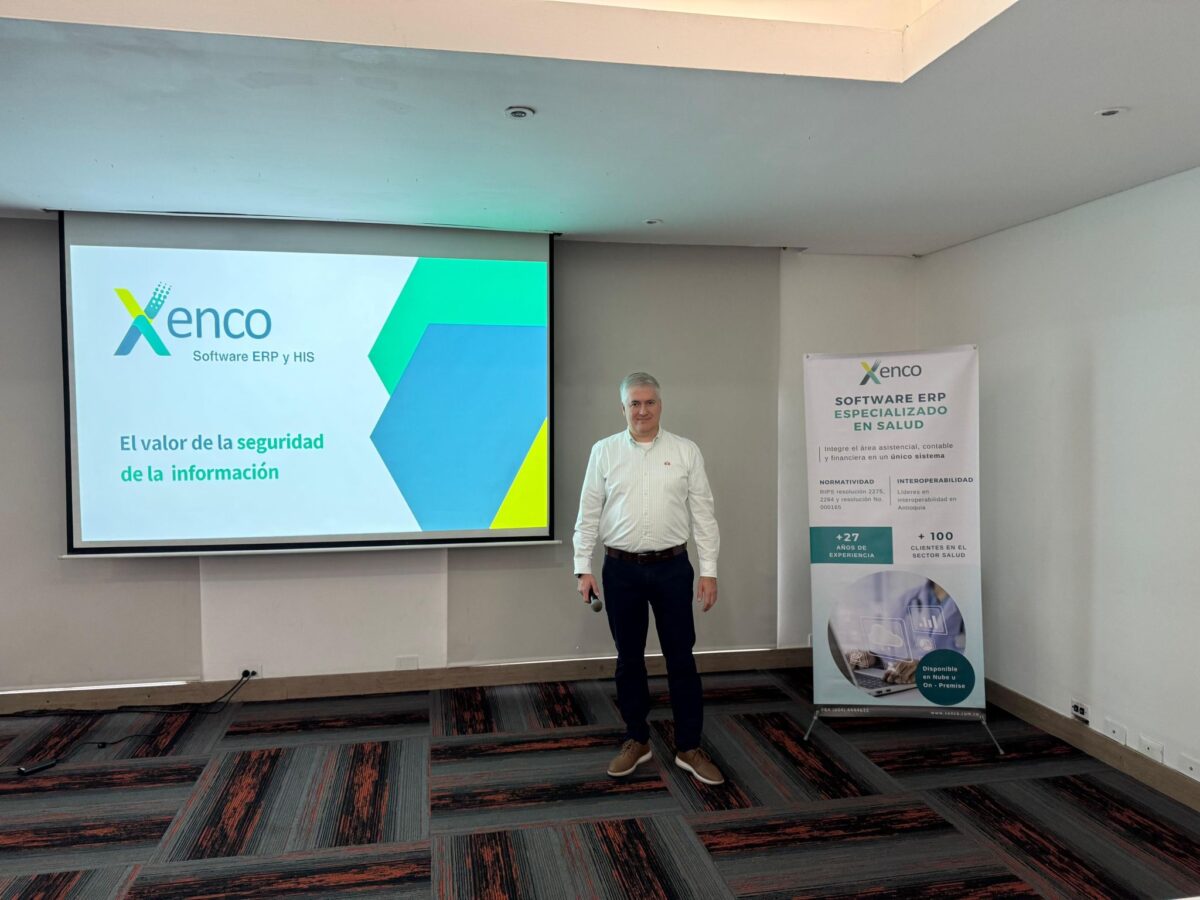
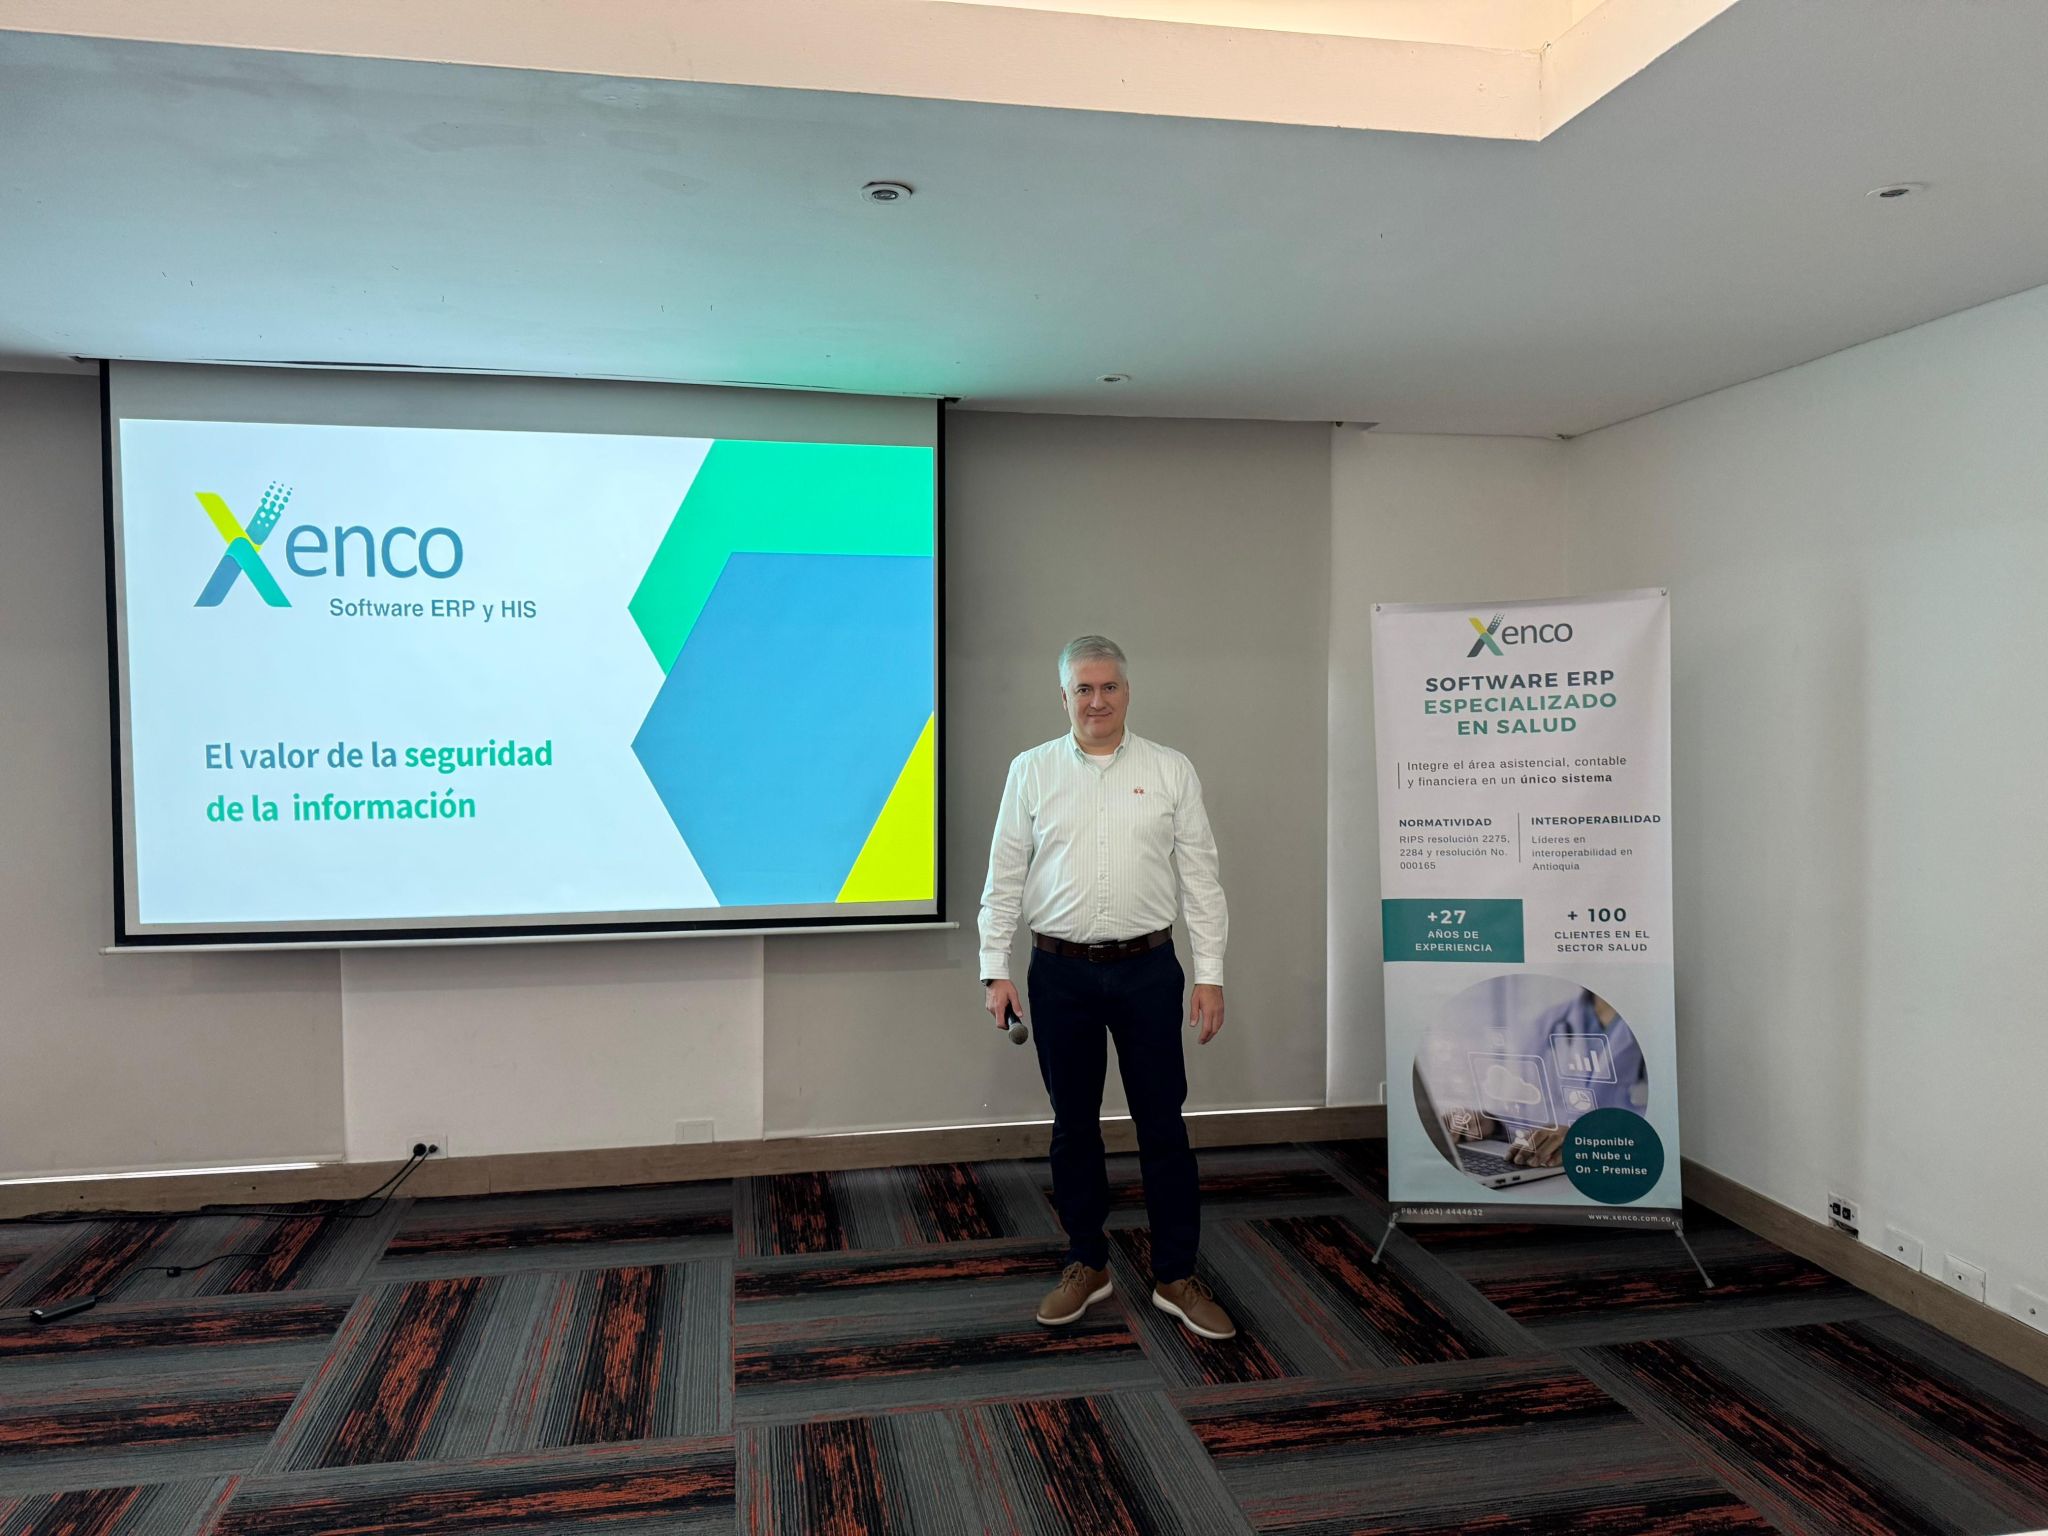
Xenco reunió líderes del sector salud en un espacio sobre seguridad de la información

Xenco reunió líderes del sector salud en un espacio sobre seguridad de la información

Realizamos el evento “El valor de la seguridad de la información”, un espacio de conversación y aprendizaje que reunió a más de 50 gerentes y directores de TI del sector salud para abordar los principales retos y oportunidades en la protección de la información dentro de las instituciones de salud.

Durante el encuentro compartimos perspectivas y experiencias alrededor de temas clave como el panorama actual de la seguridad de la información, las buenas prácticas en la gestión de datos y la importancia de fortalecer la protección de la información en el sector salud.

El evento contó con la participación de expertos y líderes del sector, entre ellos José Carrillo (Oracle), Juan David López, Director TI de XENCO, y Juan Carlos Builes, Presidente de XENCO.

Agradecemos a cada uno de los asistentes por acompañarnos en este espacio que promueve el intercambio de conocimiento y el fortalecimiento de la transformación digital y la seguridad de la información en el sector salud.

¿Alguna de las novedades de Xenco despertó su interés?

Conozca cómo las soluciones de Xenco fortalecen su organización

Categorías
Novedades Xenco

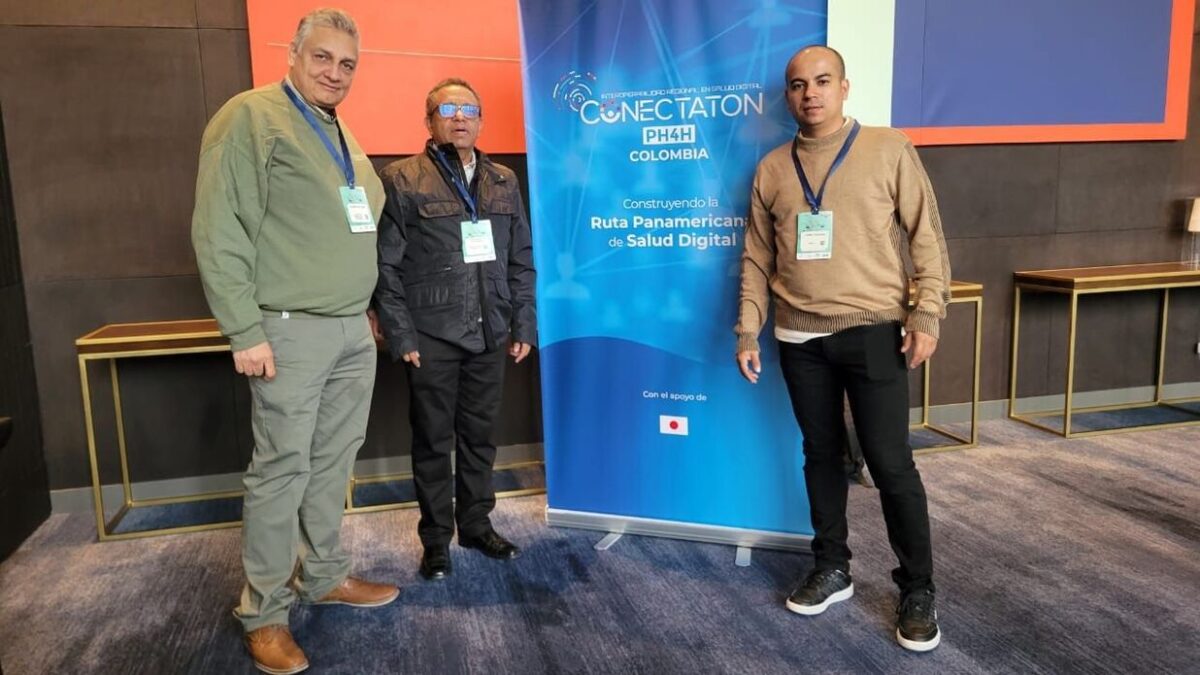
Xenco participó en la Conectatón SIIFA – IHCE 2025

XENCO participó en la Conectatón SIIFA – IHCE 2025

Participamos en la Conectatón SIIFA – IHCE 2025, un espacio organizado por el Ministerio de Salud y Protección Social en alianza con el Banco Mundial, el BID y la OPS, orientado a fortalecer la interoperabilidad del sistema de salud colombiano.

El evento reunió a actores estratégicos del sector para evaluar la capacidad de los sistemas de información de comunicarse e intercambiar datos de forma estandarizada, promoviendo una gestión más integrada y eficiente en las instituciones de salud.

Desde XENCO compartimos cómo nuestras soluciones ERP especializadas contribuyen a optimizar la gestión hospitalaria y a responder a los retos tecnológicos y normativos del sector salud en Colombia.

Agradecemos estos espacios de aprendizaje y colaboración que impulsan la transformación digital y la construcción de un sistema de salud más conectado.

¿Alguna de las novedades de Xenco despertó su interés?

Conozca cómo las soluciones de Xenco fortalecen su organización

Categorías
Blog

Síntomas de que tu institución de salud puede necesitar un nuevo sistema de información

Síntomas de que tu institución de salud puede necesitar un nuevo sistema de información

En el entorno cambiante y exigente del sector salud, contar con un sistema ERP (Enterprise Resource Planning) actualizado y alineado con las necesidades reales de una institución no es únicamente una decisión tecnológica. Se trata de una elección estratégica que impacta directamente en la calidad de la atención, la trazabilidad de los procesos clínicos y administrativos, el cumplimiento de la normativa vigente y la sostenibilidad operativa y financiera de la organización.

Un ERP robusto debe ser capaz de integrar información, automatizar procesos, cumplir con las exigencias regulatorias del sistema de salud colombiano y proporcionar herramientas que respalden la toma de decisiones a nivel asistencial, administrativo y gerencial. Sin embargo, muchas instituciones continúan operando con soluciones desactualizadas, inflexibles o que ya no responden a las necesidades del día a día. Esto se traduce en reprocesos en la trazabilidad del paciente, pérdida de información, errores recurrentes (por ejemplo, en procesos de facturación) y dificultades para escalar o adaptarse a nuevas normativas, como las relacionadas con RIPS o interoperabilidad.

A continuación, se presentan seis síntomas clave que permiten identificar si ha llegado el momento de evaluar un cambio de sistema de información o de proveedor tecnológico.

  1. ¿El sistema actual cumple con la normativa colombiana en salud?

Uno de los aspectos más fundamentales a la hora de implementar un ERP en salud es la capacidad del sistema para cumplir con las regulaciones vigentes del Ministerio de Salud y Protección Social. Esto incluye:

  • Reportes RIPS (Registros Individuales de Prestación de Servicios de Salud): fundamentales para el soporte de facturación y trazabilidad del servicio prestado.
  • Historia clínica electrónica
  • Facturación electrónica
  • Adaptación a resoluciones específicas, como la 2275 de 2021, que define los estándares de intercambio de información y los formatos requeridos para procesos de interoperabilidad.

Un sistema que no está actualizado frente a estos requerimientos puede representar un riesgo operativo, generar bloqueos en la facturación o incluso exponerse a sanciones por parte de los entes de control.

  1. ¿Se adapta a la estructura y procesos de la institución?

Cada institución de salud tiene particularidades en su operación, complejidad y estructura organizativa. El ERP debe ser flexible y capaz de adaptarse a:

  • La complejidad del servicio (consultas, urgencias, hospitalización, imágenes, laboratorio, etc.)
  • La estructura organizacional (número de sedes, unidades funcionales)
  • La complejidad del servicio (consulta externa, urgencias, hospitalización, laboratorio, imágenes, etc.)

Un sistema rígido o poco personalizable puede representar un obstáculo para el crecimiento o la eficiencia operativa.

  1. ¿Es modular y escalable a futuro?

Un ERP no debe verse como una solución estática. La institución que lo implementa debe tener la posibilidad de escalarlo, ampliarlo o integrarlo con otras plataformas según evolucione su operación.

Antes de decidirse por un nuevo proveedor, es clave validar que el sistema:

  • Permita activar módulos adicionales según las necesidades futuras (gestión financiera, inventarios, agenda médica, etc.)
  • Escale sin afectar el rendimiento ni generar costos desproporcionados, tanto en número de usuarios como en volumen de datos o nuevas funcionalidades
  • Se integre fácilmente con otros sistemas de información, como PACs, operadores de facturación electrónica u otros sistemas de información.

La escalabilidad busca que la inversión tecnológica tenga valor a largo plazo y se mantenga vigente en un entorno en constante cambio.

  1. ¿Funciona en la nube u on-premise?

La infraestructura sobre la cual se implementa el sistema es un factor clave en términos de costos, accesibilidad y administración.

Un ERP moderno debe ofrecer varias modalidades de implementación, entre ellas:

  • Versión en la nube (cloud): que reduce los costos de infraestructura, permite actualizaciones automáticas, garantiza acceso remoto seguro y mejora la disponibilidad del sistema.
  • Versión on-premise: para aquellas instituciones que requieren mantener control total sobre sus servidores, políticas de seguridad, o que operan en zonas con limitaciones de conectividad.

La elección dependerá del modelo operativo, la capacidad técnica interna y las estrategias de crecimiento o transformación digital de cada institución.

  1. ¿Ofrece diferentes modalidades de soporte?

Un software no es solo el sistema: es también el respaldo que lo acompaña. Es importante evaluar que:

  • El proveedor cuenta con soporte técnico especializado en salud
  • Existen canales diversos de atención (remoto, telefónica, presencial)
  • La empresa tiene experiencia comprobada en el sector, lo cual mejora los tiempos de respuesta y la efectividad en la resolución de incidentes

Además, es importante revisar el historial del proveedor, referencias de clientes actuales y su experiencia en instituciones similares, especialmente si se trata de IPS, E.S.E. u hospitales públicos o privados.

  1. ¿El proveedor tiene certificaciones de seguridad de la información como ISO 27001?

La información clínica y administrativa es altamente sensible. Un ERP que no ofrece mecanismos de protección robustos puede comprometer la integridad de los datos, la confidencialidad del paciente y la confianza institucional.

Es importante evaluar que el sistema:

  • Cumpla con buenas prácticas de seguridad informática (cifrado, autenticación, control de accesos).
  • Permite la gestión de roles y perfiles, restringiendo el acceso a la información según el tipo de usuario.
  • Cuente con copias de seguridad periódicas, planes de recuperación ante desastres y trazabilidad de acciones.
  • Esté alineado con estándares como ISO 27001 o políticas de protección de datos.

Para conocer más sobre el sistema de información especializado de Xenco, visite: SAFIX


Contáctanos

Queremos responder tus preguntas y acompañarte en la compra de nuestras soluciones

Denuncias

Las denuncias pueden hacerse de manera anónima y XENCO S.A. no tomará ningún tipo de represalias a quien haga la denuncia, de acuerdo a la ley colombiana

Categorías
Blog

Ataques más comunes que ponen en riesgo tu información empresarial

Ataques más comunes que ponen en riesgo tu información empresarial

La ciberseguridad ya no es una opción: se ha convertido en una necesidad estratégica. En la actualidad, los datos y la información se han vuelto indispensables para la toma decisiones y la competitividad de las empresas. Debido a esto, la información empresarial se ha convertido cada vez más en un blanco atractivo para los ciberdelincuentes.

Ya no se trata de una tarea exclusiva del área de tecnología. Hoy, la ciberseguridad es una responsabilidad compartida por toda la organización. Identificar los ataques más comunes es el primer paso para construir una cultura de prevención y reducir los riesgos que pueden comprometer la continuidad operativa y la confianza de los clientes.

A continuación, se describen los ciberataques más frecuentes y algunas recomendaciones clave para fortalecer la seguridad de la información.

  1. Phishing: ataques que se basan en el engaño

El phishing es una técnica de fraude digital que consiste en el envió de correos electrónicos, mensajes, enlaces o sitios falsos que suplantan la identidad de entidades legítimas con el objetivo de obtener información confidencial, como credenciales, contraseñas, datos bancarios o accesos a sistemas internos.

¿Cómo prevenirlo?
Es fundamental capacitar al personal para identificar señales de alerta (errores ortográficos, enlaces sospechosos, remitentes desconocidos, llamadas extrañas) y reforzar el uso de autenticación multifactor, un método que solicita dos o más formas de verificación para acceder a una cuenta, por ejemplo: una contraseña más un código enviado al celular. 

  1. Ransomware: secuestro de información

Este tipo de malware cifra los archivos de una organización y exige un pago, generalmente en criptomonedas, para restablecer el acceso. Puede afectar gravemente la operatividad del negocio y provocar la pérdida total de información.

¿Cómo prevenirlo?
Realizar copias de seguridad periódicas, mantener el software o los sistemas de información actualizados, evitar descargar archivos desde fuentes no verificadas y contar con soluciones tecnológicas que incluyan mecanismos de respaldo automático y cifrado de datos.

  1. Ataques de fuerza bruta

Se trata de ataques en los que se prueban múltiples combinaciones de usuario y contraseña hasta encontrar una que permita el acceso. Este método sigue siendo efectivo cuando las contraseñas son débiles o no se modifican con frecuencia.

¿Cómo prevenirlo?
Utilizar contraseñas robustas (que incluyan letras, números y caracteres especiales), establecer políticas de renovación periódica, evitar reutilizar contraseñas en diferentes sistemas y configurar bloqueos automáticos tras varios intentos fallidos de acceso. Además, puede considerarse la autenticación multifactor como medida adicional.

  1. Inyección de código (SQL Injection)

Se trata de un tipo de ataque en el que se introducen comandos maliciosos en campos de entrada de una página web (como formularios de contacto, buscadores o campos de inicio de sesión) para acceder, modificar o eliminar información en bases de datos. Puede ocurrir cuando las aplicaciones no validan o no filtran adecuadamente los datos ingresados.

¿Cómo prevenirlo?
Controlar lo que se puede ingresar en los formularios: Es importante evitar que los usuarios escriban caracteres peligrosos, como comillas, signos especiales o fragmentos de código.

Hacer pruebas de seguridad con regularidad: Existen herramientas que permiten simular ataques para identificar posibles debilidades en el sistema antes de que sean explotadas.

  1. Malware oculto en archivos o aplicaciones

El malware puede introducirse a través de archivos aparentemente legítimos, como documentos adjuntos, actualizaciones falsas o aplicaciones no oficiales. Una vez dentro, permite robar información, dañar sistemas o facilitar nuevos ataques.

¿Cómo prevenirlo?
Instalar soluciones de seguridad (antivirus, antimalware y firewall) actualizadas, evitar el uso de software pirata o sin licencia, restringir la instalación de programas por parte de usuarios sin permisos y capacitar a los equipos sobre buenas prácticas, como no abrir archivos de remitentes desconocidos o hacer clic en enlaces sospechosos.

  1. Amenazas internas

No todas las amenazas provienen del exterior. Colaboradores, proveedores o terceros con acceso a sistemas pueden generar incidentes, ya sea por desconocimiento, descuido o intenciones maliciosas.

¿Cómo prevenirlo?
Asignar permisos de acceso según el rol y nivel de responsabilidad de cada usuario, monitorear constantemente los accesos y las actividades dentro del sistema, establecer registros de auditoría y generar alertas ante comportamientos inusuales. La formación continua también es clave para reducir riesgos.

Ninguna organización está completamente a salvo de los ciberataques. Sin embargo, contar con una estrategia preventiva, procesos bien definidos y usuarios capacitados puede marcar la diferencia. Invertir en seguridad, formación y tecnología no solo protege los sistemas, sino también la reputación y la sostenibilidad de cualquier empresa.

Si desea más información, contáctenos.


Contáctanos

Queremos responder tus preguntas y acompañarte en la compra de nuestras soluciones

Denuncias

Las denuncias pueden hacerse de manera anónima y XENCO S.A. no tomará ningún tipo de represalias a quien haga la denuncia, de acuerdo a la ley colombiana

Categorías
Blog

Checklist para evaluar la seguridad de la información empresarial

Checklist para evaluar la seguridad de la información empresarial

La seguridad de la información se ha convertido en un tema prioritario para las organizaciones, sin importar su tamaño o sector. Proteger los datos ya no es solo una medida técnica, sino una práctica estratégica que impacta directamente en la continuidad del negocio, la confianza de los clientes y el cumplimiento normativo. 

Existen acciones sencillas, pero fundamentales, que pueden marcar la diferencia entre una empresa segura y una expuesta. A continuación, se presenta un checklist con cinco prácticas clave que toda organización podría tener en cuenta para fortalecer su gestión de la seguridad de la información. 

1. ¿Se realizan copias de seguridad de la información al menos una vez al día? 

Realizar copias de seguridad y verificar su integridad al menos una vez al día permite reducir el riesgo de pérdida de información ante fallos técnicos, ciberataques (por ejemplo, ransomware) o errores humanos.  Se recomienda automatizar este proceso y verificar su correcto funcionamiento dado que son pasos esenciales para que los datos críticos se encuentren respaldados. 

2. ¿Se almacenan al menos cuatro copias de seguridad por fuera de la empresa en discos encriptados? 

Al tener las copias de seguridad también es importante definir un lugar seguro donde almacenarlos. Lo ideal es contar con copias fuera del servidor local e incluso en otra ubicación física, fuera de la infraestructura principal, utilizando discos duros encriptados o soluciones en la nube. Esta práctica protege los datos frente a desastres físicos, robos o accesos no autorizados. 

3. ¿Hay control en el acceso de los usuarios?

Implementar mecanismos de control de acceso permite que cada persona en la organización tenga permisos y visibilidad únicamente sobre la información necesaria para su función. Esta medida contribuye a prevenir filtraciones, errores por manipulación indebida de la información y accesos no autorizados dentro del sistema de información. Asimismo, es recomendable revisar periódicamente los permisos asignados.

4. ¿Existe una política de cambio de contraseñas periódica?

Contar con una política de renovación periódica de contraseñas (Por ejemplo, cada tres meses) ayuda a fortalecer la seguridad de los sistemas. Se sugiere establecer una frecuencia mínima de cambio, exigir contraseñas seguras (con longitud suficiente y combinación de caracteres), y evitar el uso de claves repetidas o compartidas entre distintos sistemas. Esto ayuda a prevenir accesos indebidos a través de técnicas como el robo de credenciales. Utilizar al máximo MFA en dispositivos y aplicaciones que lo permitan.

5. ¿La red empresarial cuenta con un dispositivo firewall activo?

Un dispositivo de seguridad perimetral o interna es una de las herramientas más efectivas para proteger la red corporativa. Funciona como una barrera de defensa entre la red interna de la empresa y el entorno externo, filtrando el tráfico entrante y saliente para identificar posibles amenazas. 

Existen diversas marcas y soluciones en el mercado, como Fortinet, Cisco, SonicWall, Palo alto, entre otras, que permiten monitorear en tiempo real, bloquear accesos no autorizados y detectar comportamientos extraños que puedan representar un riesgo para los activos digitales de la organización. 

Si desea más información, contáctenos.  


Contáctanos

Queremos responder tus preguntas y acompañarte en la compra de nuestras soluciones

Denuncias

Las denuncias pueden hacerse de manera anónima y XENCO S.A. no tomará ningún tipo de represalias a quien haga la denuncia, de acuerdo a la ley colombiana

Categorías
Blog

Consejos para mejorar la seguridad de la información

Consejos para mejorar la seguridad de la información

La información es uno de los activos más valiosos de cualquier empresa. Datos de clientes, datos internos, estrategias comerciales, registros financieros y propiedad intelectual, entre otros deben almacenarse y protegerse para evitar riesgos que puedan comprometer la estabilidad del negocio. No se trata solo de evitar pérdidas económicas; una filtración de información puede derivar en problemas legales y perjuicios a la reputación de una organización. Ante este panorama, implementar medidas de protección adecuadas es una necesidad para garantizar la continuidad del negocio.

En este blog, exploraremos la importancia de la seguridad de la información y compartiremos algunos consejos clave para fortalecer la protección de los datos empresariales.

¿Qué es la seguridad de información?

La seguridad de la información se refiere a la implementación de estrategias, herramientas y procesos diseñados para proteger los sistemas informáticos y los datos empresariales contra accesos no autorizados, alteraciones o pérdidas. Esto incluye medidas tecnológicas como firewalls y cifrado, pero también la creación de políticas de acceso y la formación del personal para minimizar riesgos.

A nivel global, los ataques cibernéticos siguen aumentando. Según Secureframe, en 2024, el número de intentos de ataque por semana ha crecido un 28%, alcanzando un promedio de 1,308 intentos de ataque por organización. Además, Según Alejandro Botter, gerente de ingeniería de Checkpoint, el 80% de las filtraciones de datos son causadas por errores humanos, lo que resalta la importancia de una estrategia de seguridad integral que combine tecnología, cultura organizacional y formación del personal. El informe global sobre el panorama de amenazas de Fortinet 2023 señala que el sector salud es el tercero más atacado por ciberdelincuentes, con una tendencia creciente.

Las amenazas son diversas. Algunas de las más comunes incluyen:

  • Ransomware: Un tipo de malware que cifra la información de una empresa y exige un pago para su recuperación.
  • Wiper: Un software malicioso diseñado para eliminar datos de manera irreversible.
  • Phishing: Correos electrónicos fraudulentos que buscan engañar a los empleados para que revelen credenciales o información sensible.

Estos tipos de incidentes pueden afectar la continuidad operativa de una organización, impactando su estabilidad financiera y la confianza de sus clientes.

Consejos para mejorar la seguridad de la información en tu empresa

Buscar la seguridad de un sistema de información requiere un enfoque integral que combine tecnología, procesos y cultura organizacional. Algunas estrategias fundamentales incluyen:

Firewalls y antivirus: Son la primera línea de defensa contra amenazas cibernéticas. Un firewall regula el tráfico de red, permitiendo solo conexiones seguras, mientras que un antivirus identifica y elimina/neutraliza software malicioso que pueda comprometer la seguridad de los datos.

Cifrado de datos: Convierte la información en un formato ilegible para quienes no tengan la clave de acceso. Es una medida clave para proteger datos sensibles.

Control de accesos: Restringe el acceso y la capacidad de modificar datos solo a usuarios autorizados.

Actualizaciones y parches de software: Mantener todos los sistemas y programas actualizados ayuda a reducir posibles vulnerabilidades de seguridad en la empresa.

Formación y concientización: Educar a los empleados sobre buenas prácticas de ciberseguridad ayuda a reducir riesgos derivados del error humano.

Normativas y regulaciones: Adoptar prácticas de los estándares de seguridad como ISO 27001, NIST, la Ley de Protección de Datos Personales y OWASP no solo fortalece la protección de la información, sino que también establece una base para la gestión de riesgos. Aunque no sea un requisito obligatorio, es recomendable implementar prácticas basadas en estas normas para mejorar la seguridad y el cumplimiento regulatorio.

Buenas prácticas para almacenar la información

Definir políticas de almacenamiento y seguridad

  • Establecer lineamientos claros sobre qué información se almacena, dónde y quién tiene acceso.
  • Implementar controles de acceso según el nivel de sensibilidad de los datos.

Actualización y mantenimiento

  • Mantener sistemas de almacenamiento actualizados.

Copias de seguridad (Backups)

  • Realizar respaldos periódicos (diarios, semanales o según el nivel de criticidad).
  • Almacenar copias en entornos seguros, tanto locales como en la nube.

Pruebas de seguridad y Hackeo Ético

  • Implementar simulacros de recuperación ante incidentes.
  • Verificar periódicamente que la información almacenada en discos o la nube esté accesible y completa.

Capacitación y concienciación

  • Formar a los empleados en el manejo seguro de la información y prevención de amenazas.
  • Establecer protocolos de respuesta ante incidentes de seguridad.

Ventajas de implementar seguridad informática en las empresas

Protección de información sensible: Evita accesos no autorizados, robo de información y filtraciones que podrían comprometer la organización.

Prevención de pérdidas económicas: Reduce costos asociados a la recuperación de datos, pago de rescates en ataques de ransomware o sanciones por incumplimiento de normativas.

Cumplimiento normativo y legal:  Implementar medidas de seguridad permite a las empresas alinearse con regulaciones vigentes, logrando el cumplimiento de normativas y fortaleciendo la gestión de riesgos.

Reputación y confianza: Contar con estándares de seguridad mejora la percepción de la empresa y genera mayor confianza en sus clientes y socios comerciales. Una buena reputación en ciberseguridad puede convertirse en un diferenciador clave en el mercado. – Aplica para proveedores

Continuidad del negocio: Implementar medidas de seguridad y planes de contingencia permite que la empresa siga operando de manera eficiente ante posibles incidentes de ciberseguridad.

La seguridad de la información es un pilar fundamental para la sostenibilidad de cualquier empresa en la era digital. Adoptar estrategias de ciberseguridad no solo protege los datos, sino que también impulsa la confianza, mejora la competitividad y contribuye al cumplimiento normativo. Implementar buenas prácticas, capacitar a los empleados y actualizar constantemente los sistemas de información son acciones clave para mitigar riesgos y lograr la continuidad del negocio en un entorno cada vez más digitalizado.

Si desea más información, contáctanos.

Contáctanos

Queremos responder tus preguntas y acompañarte en la compra de nuestras soluciones

Denuncias

Las denuncias pueden hacerse de manera anónima y XENCO S.A. no tomará ningún tipo de represalias a quien haga la denuncia, de acuerdo a la ley colombiana

Categorías
Blog

¿Qué es un software en la nube (SaaS)?

¿Qué es un software en la nube (SaaS)?

Cuando una empresa u organización busca un software empresarial, puede elegir entre dos modalidades principales: On-Premise y SaaS (Software as a Service). El término SaaS es cada vez más usado en el mundo digital y empresarial. Sin embargo, aún genera dudas sobre su significado y funcionamiento.

El modelo de software como servicio (SaaS) ha cambiado la forma en que las personas y empresas utilizan programas informáticos. Antes, las organizaciones instalaban el sistema en servidores propios (modalidad On-Premise), lo que requería espacio físico y un equipo especializado para su mantenimiento, encargándose también de la seguridad de la información, copias de respaldo y una inversión significativa en infraestructura (bases de datos, licencias, servidores, aires acondicionados), además de tener que incurrir en inversiones extra de manera periódica pues estos servidores tienen un periodo de vida útil determinado, es decir, cada cierto tiempo deben reemplazar estos servidores.

Ahora, con el software en la nube (SaaS), todo se gestiona desde servidores remotos en centros de datos seguros (instalaciones especializadas que almacenan y gestionan equipos de computación/servidores), permitiendo el acceso a través de internet sin necesidad de una gran inversión en infraestructura tecnológica. Además, en algunos casos, según el tipo de servicio o producto que se tenga, el proveedor de la nube es el responsable de la seguridad y respaldo de la información.

Lee ¿Cuáles son las ventajas de tener un software ERP en la nube? Aquí

Diferencias entre software On-Premise y SaaS

Característica

Software On-Premise

Software SaaS (En la Nube)

Instalación

En servidores y computadoras de la empresa.

Servidores en Data Centers.

Funciona a través de internet.

Mantenimiento

La empresa es responsable.

Lo gestiona el proveedor.

Actualizaciones

A cargo de la empresa o equipo especializado.

Lo gestiona el proveedor.

Seguridad

A cargo de la empresa o equipo especializado.

A cargo del proveedor.

Inversión inicial

Alta (infraestructura, servidores, licencias).

Baja, modelo de pago por suscripción. (No require compra de licencias, inversion en infraestructura)

Escalabilidad (aumento de usuarios, módulos, funcionalidades, etc)

Limitada, requiere inversión en hardware.

Flexible, se adapta a las necesidades de la empresa.

En general, las empresas eligen SaaS para reducir costos, mejorar la seguridad y accesibilidad de la información y centrarse en su negocio sin preocuparse por la gestión del software. Por el contrario, eligen la modalidad On – Premise cuando desean manejar sus datos y contar con un equipo interno para su administración.

El modelo SaaS ha democratizado el acceso a herramientas avanzadas sin necesidad de grandes inversiones iniciales, convirtiéndose en una solución accesible, flexible y adaptable para empresas de diferentes sectores y tamaños, especialmente las pequeñas empresas.

Lee ¿Cuándo considerar la búsqueda de un software en la nube? Aquí

Contáctanos

Queremos responder tus preguntas y acompañarte en la compra de nuestras soluciones

Denuncias

Las denuncias pueden hacerse de manera anónima y XENCO S.A. no tomará ningún tipo de represalias a quien haga la denuncia, de acuerdo a la ley colombiana

Categorías
Blog

¿Cuándo considerar la búsqueda de un software en la nube?

¿Cuándo considerar la búsqueda de un software en la nube?

La adopción de un sistema de información en la nube puede ser la respuesta a muchos de los desafíos que enfrentan las empresas en su día a día. Este cambio tecnológico permite gestionar datos y procesos de manera más eficiente, ofreciendo beneficios como escalabilidad, acceso remoto y optimización de costos. A continuación, se presentan los puntos clave para guiar está decisión y abordar los principales retos de una organización.

  • ¿El sistema actual limita el crecimiento empresarial?

El primer paso para determinar si una organización puede beneficiarse de un software en la nube es identificar qué problemas necesita resolver. Si busca mayor escalabilidad, optimizar costos, mejorar la seguridad de los datos o facilitar el acceso remoto, un software en la nube (SaaS) puede ser una solución adecuada.

Además, es importante evaluar si el sistema actual está limitando el crecimiento de la empresa. Por ejemplo, esto puede ocurrir cuando no es posible aumentar el número de usuarios, el almacenamiento o agregar módulos adicionales sin que se presenten interrupciones.

  • Revisar el estado de la infraestructura tecnológica actual

 Es necesario analizar la infraestructura tecnológica existente en la organización. Si actualmente hay dificultad para la administración de la infraestructura o los servidores están próximos a ser renovados, es posible que se enfrenten altos costos de mantenimiento de hardware y que el equipo de TI esté demasiado enfocado en tareas de manejo, mantenimiento y reparación de infraestructura.

Un sistema en la nube reduce (incluso elimina) la necesidad de contar con servidores y espacio físico dedicado, además de ahorrar costos asociados con mantenimiento, energía (servidores y sistemas de refrigeración) y tiempo del personal de TI. Las grandes, medianas y pequeñas empresas (pymes) pueden beneficiarse significativamente de estas herramientas, ya que permiten acceder a tecnologías avanzadas sin necesidad de grandes inversiones iniciales.

Para la nube, lo único que se necesita en cuanto a infraestructura es una conexión estable a internet y un computador.

Uno de los grandes beneficios de los sistemas en la nube es que suelen operar bajo un modelo de pago por suscripción mensual o anual, lo que evita costos elevados por infraestructura y mantenimiento. Es crucial determinar si el presupuesto permite este tipo de inversiones recurrentes y comparar los costos frente a los beneficios que podría traer para la empresa.

  • ¿Seguridad de la información?

Si la protección de la información es una preocupación, la nube puede ofrecer tranquilidad. Algunos proveedores de software cumplen con estándares internacionales de seguridad, como la certificación ISO 27001. Además, suelen ofrecer copias automáticas de la información, protección frente a amenazas como ciberataques o pérdida de datos, y planes de recuperación ante desastres.

Es importante investigar si el proveedor considerado cuenta con auditorías de seguridad periódicas y cumple con normativas internacionales o locales relacionadas con la protección de datos y la seguridad de la información.

A tener en cuenta.

La adopción de un sistema en la nube (SaaS) no solo implica un cambio tecnológico, sino también cultural. Es fundamental que los colaboradores estén dispuestos a adaptarse y recibir capacitación para usar la nueva herramienta. Si el equipo tiene una mentalidad abierta hacia la innovación, la transición será más fluida. Además, es importante verificar si el proveedor del sistema ofrece capacitación inicial y diferentes modalidades de soporte (remoto y presencial) continuo para los usuarios. 

Para más información, contáctanos.
Contáctanos

Queremos responder tus preguntas y acompañarte en la compra de nuestras soluciones

Denuncias

Las denuncias pueden hacerse de manera anónima y XENCO S.A. no tomará ningún tipo de represalias a quien haga la denuncia, de acuerdo a la ley colombiana